

Σύμφωνα με στοιχεία που συγκέντρωσε από τον Ιούλιο 2008 έως και τον Ιούνιο 2009 η Symantec αποκαλύπτεται πως οι κυβερνοεγκληματίες χρησιμοποιούν αληθοφανείς, εκφοβιστικές τακτικές.
 Ο σκοπός των επιτηδείων του Κυβερνοχώρου είναι να πείσουν τους χρήστες του Διαδικτύου να προβούν στην αγορά ή/και εγκατάσταση συγκεκριμένου λογισμικού που υποτίθεται πως θα τους προστατέψει από κακόβουλες επιθέσεις και απειλές (rogue security software ή scareware). Το εν λόγω λογισμικό παρουσιάζεται ως νόμιμο λογισμικό παροχής ασφάλειας στον υπολογιστή μόνο που στην πραγματικότητα είτε παρέχει μηδαμινή ή ανύπαρκτη προστασία, είτε εγκαθιστά κακόβουλους κωδικούς με σκοπό να μειώσει την συνολική ασφάλεια του υπολογιστή.
Για να ενθαρρύνουν τους ανυποψίαστους χρήστες να εγκαταστήσουν το λογισμικό rogue, οι επιτήδειοι τοποθετούν διαφημίσεις σε websites που αναφέρονται στις ανησυχίες των χρηστών σχετικά με τις απειλές ασφάλειας. Αυτές οι διαφημίσεις περιλαμβάνουν παραπλανητικούς ισχυρισμούς όπως «Αν αυτό το παράθυρο αναβοσβήνει, ο υπολογιστής σας μπορεί να βρίσκεται σε κίνδυνο ή να έχει ήδη μολυνθεί» προτρέποντας τον χρήστη να ακολουθήσει ένα σύνδεσμο (link) για να ελέγξει το σύστημα ή για να προμηθευτεί το λογισμικό που θα αφαιρέσει υποτιθέμενο malware. Αποτέλεσμα: 93% των εγκαταστάσεων λογισμικού ιδιοκτησίας των 50 πρώτων κατασκευαστών παραπλανητικού λογισμικού rogue security έγιναν οικειοθελώς από τον χρήστη.
 Η αρχική απώλεια χρημάτων για τους καταναλωτές που κατεβάζουν στον υπολογιστή τους προϊόντα rogue κυμαίνεται από 30 έως και 100 δολάρια Αμερικής. Πολύ μεγαλύτερες απώλειες ενδέχεται να προκύψουν μετά την απόκτηση πρόσβασης σε προσωπικά στοιχεία και στοιχεία της πιστωτικής κάρτας του χρήστη (identify theft) που χρησιμοποιείται κατά τη διάρκεια της αγοράς.
Παραπλανητικές διαφημίσεις
Το Rogue security software διαφημίζεται μέσω μίας σειράς μέσων, συμπεριλαμβανομένων νόμιμων και κακόβουλων websites όπως blogs, forums, sites κοινωνικής δικτύωσης και ιστοσελίδες ενηλίκων. Ενώ οι νόμιμες ιστοσελίδες δεν είναι μέλη αυτής της απάτης, συμβιβάζονται στο να διαφημίζουν αυτές τις εφαρμογές. Τα Rogue security software sites μπορεί να εμφανίζονται στην κορυφή των indexes μίας μηχανής αναζήτησης, εάν οι δημιουργοί της απάτης έχουν παραβιάσει τα αποτελέσματα.
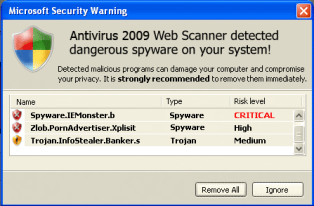 Για να αυξήσουν την πιθανότητα να ξεγελάσουν τους χρήστες, οι δημιουργοί του rogue security λογισμικού σχεδιάζουν τα προγράμματά τους, έτσι ώστε να εμφανίζονται όσο το δυνατό πιο αξιόπιστα, μιμούμενα την αισθητική των νόμιμων προγραμμάτων λογισμικού ασφάλειας. Επιπρόσθετα, αυτά τα προγράμματα διανέμονται σε ιστοσελίδες που φαίνονται αξιόπιστες και επιτρέπουν στον χρήστη να κατεβάσει εύκολα παράνομο λογισμικό.
Οι επιτήδειοι επωφελούνται από το άριστα οργανωμένο pay-for-performance επιχειρηματικό μοντέλο, το οποίο πληρώνει τους απατεώνες που εξαπατούν τους χρήστες και οι τελευταίοι εγκαθιστούν προγράμματα rogue. Σύμφωνα με την έρευνα, οι δέκα κορυφαίοι πωλητές στη διανομή εφαρμογών rogue security του site TrafficConverter.biz φαίνεται να κερδίζουν κατά τη διάρκεια της 12μηνης περιόδου της έρευνας κατά μέσο όρο 23.000 δολάρια κάθε εβδομάδα.
Αυτές οι πρακτικές είναι παρόμοιες με τα affiliate προγράμματα μάρκετινγκ τα οποία έχουν γίνει δημοφιλή από τους online retailers. Τα προγράμματα ανταμείβουν τους affiliates ή τα μέλη που συμμετέχουν για κάθε επισκέπτη ή για όσους έχουν κατευθύνει στο online website του retailer χάρη στην προσπάθεια που κατέβαλλε ο affiliate. Μέσω αυτού του μοντέλου, οι affiliate του rogue software μπορούν να κερδίσουν μεταξύ $0.01 και $0.55 για κάθε επιτυχημένη εγκατάσταση. Το υψηλότερο τίμημα που καταβάλλεται για εγκαταστάσεις εντοπίζεται στις Η.Π.Α, ενώ ακολουθούν το Ηνωμένο Βασίλειο, ο Καναδάς και η Αυστραλία. Ορισμένες ιστοσελίδες διανομής προσφέρουν επίσης κίνητρα με την μορφή μπόνους για συγκεκριμένο αριθμό εγκαταστάσεων, καθώς και VIP points και βραβεία.
 Για την προστασία από το rogue security software, η Symantec προτείνει στις επιχειρήσεις και στους οικιακούς χρήστες να χρησιμοποιούν μία πρόσφατη σουίτα προστασίας από διάφορα ρίσκα ασφάλειας, όπως το Symantec Endpoint Protection ή το Norton Internet Security αντίστοιχα. Πιο συγκεκριμένα, οι χρήστες πρέπει να επενδύουν και να εγκαθιστούν μόνο λογισμικό ασφάλειας από αξιόπιστους προμηθευτές λογισμικού ασφάλειας, τα προϊόντα των οποίων πωλούνται σε εδραιωμένα καταστήματα λιανικής και online. Οι βέλτιστες πρακτικές για προστασία και πρόληψη που αποτυπώνονται στην έρευνα περιλαμβάνουν:
• Αποφεύγετε να ακολουθείτε link από email, καθώς αυτά μπορεί να είναι link σε ιστοσελίδες εξαπάτησης ή κακόβουλες. Αντ’ αυτού, πληκτρολογήστε το URL ενός γνωστού, αξιόπιστου website.
• Ποτέ μην βλέπετε, ανοίγετε ή εκτελείτε email attachments εκτός εάν αναμένετε το συνημμένο αρχείο ή προέρχεται από μία γνωστή πηγή που εμπιστεύεστε. Να υποπτεύεστε κάθε email που δεν απευθύνονται άμεσα στην δική σας ηλεκτρονική διεύθυνση.
• Να είστε προσεκτικοί με τα pop-up windows και τα διαφημιστικά banner που μιμούνται νόμιμες απεικονίσεις. Ύποπτα μηνύματα λάθους που αναγράφονται στον Web browser αποτελούν συχνά μεθόδους απάτης του rogue security software που χρησιμοποιούνται για να ξεγελάσουν τους χρήστες στο να κατεβάσουν και να εγκαταστήσουν το πλαστό τους προϊόν.
Επιπρόσθετα Στοιχεία
• Οι πέντε πιο γνωστές rogue security εφαρμογές είναι οι SpywareGuard 2008, AntiVirus 2008, AntiVirus 2009, SpywareSecure και XP AntiVirus.
• Ανάμεσα στα site διανομής η Symantec παρατήρησε ότι οι affiliate πληρώνονται $0.55 για εγκαταστάσεις του rogue security software χρηστών στις Η.Π.Α, ενώ οι affiliate πληρώνονται $0.52 για εγκαταστάσεις χρηστών στο Ηνωμένο Βασίλειο και τον Καναδά και $0.50 για εγκαταστάσεις χρηστών στην Αυστραλία. Η πέμπτη υψηλότερη τιμή είναι αρκετά χαμηλότερη με τους affiliate να πληρώνονται μόλις $0.16 για εγκαταστάσεις χρηστών στην Ισπανία, Ιρλανδία, Γαλλία και Ιταλία.
o Οι διακυμάνσεις τιμών ανά εγκατάσταση από χώρα σε χώρα βασίζονται στην πιθανότητα των χρηστών από εκείνη την χώρα να πληρώσουν για το πλαστό λογισμικό ασφάλειας.
• 93% των προγραμμάτων του rogue security software διαφημίζονται μέσω μίας ιστοσελίδας που είναι σχεδιασμένη για αυτόν ακριβώς τον σκοπό, ενώ το 52% προωθείται μέσω Web advertising.
• Από τον Ιούνιο του 2009, η Symantec έχει εντοπίσει περισσότερα από 250 διαφορετικά rogue security προγράμματα λογισμικού.
• Από τις 50 κορυφαίες αναφερόμενες εφαρμογές του rogue λογισμικού που παρατηρήθηκαν μεταξύ Ιουλίου 2008 έως Ιούνιο 2009, 61% των απατών που παρατήρησε η Symantec έγιναν σε χρήστες της Βόρειας Αμερικής, το 31% συνέβη στην Ευρώπη, Μέση Ανατολή και Αφρική, ενώ το 6% συνέβη στην περιοχή της Ασίας/Ειρηνικού και Ιαπωνίας. Τέλος μόνο το 2% προήλθε από την περιοχή της Λατινικής Αμερικής.
o Το υψηλότερο ποσοστό απάτης από το rogue security software στις δύο υψηλότερες περιοχές είναι πιθανότερο να προήλθε από το γεγονός ότι η πλειοψηφία της κακόβουλης δραστηριότητας προέρχεται επίσης από την Βόρεια Αμερική, Ευρώπη, Μέση Ανατολή και Αφρική.
o Το υψηλότερο ποσοστό απάτης από το rogue security software στη Βόρεια Αμερική μπορεί να συμβαίνει λόγω του γεγονότος ότι οι affiliates πληρώνονται με υψηλότερη τιμή ανά εγκατάσταση σε αυτή την περιοχή.